
IT-Sicherheit
- Was ist IT-Sicherheit?
- Die 4 Grundprinzipien moderner IT-Sicherheit
- Warum IT-Sicherheit 2026 wichtiger denn je ist
- NIS2 in Deutschland 2026
- DORA und digitale Resilienz im Finanzsektor
- 10 zentrale Maßnahmen für mehr IT-Sicherheit
- Die Realität in Unternehmen – typische Denkfehler
- Pentests und kontinuierliches Schwachstellenmanagement
- Praxisbeispiel AERAsec und Pentest-as-a-Service
- Praxisbeispiel Enginsight
- Endpoint-Security und Zero Trust
- IT-Sicherheit als Managed Service
- Wann lohnt sich ein MSSP?
- Ihre nächsten Schritte
- Fazit: IT-Sicherheit ist ein kontinuierlicher Prozess
- Quellen

Was ist IT-Sicherheit?
IT-Sicherheit umfasst technische, organisatorische und personelle Maßnahmen, mit denen Unternehmen ihre Daten, IT-Systeme, Anwendungen und digitalen Geschäftsprozesse vor Ausfall, Manipulation, Verlust und unberechtigtem Zugriff schützen.
Im Jahr 2026 reicht dafür längst kein Virenscanner mehr aus. Unternehmen müssen Cloud-Dienste, Endgeräte, Netzwerke, Identitäten, Lieferketten und Mitarbeitende gleichermaßen berücksichtigen. Gleichzeitig haben sich die regulatorischen Anforderungen durch NIS2 und DORA deutlich verschärft.
IT-Sicherheit ist deshalb kein einzelnes Produkt, sondern ein fortlaufender Prozess aus Risikoanalyse, Prävention, Überwachung, Reaktion und Verbesserung.
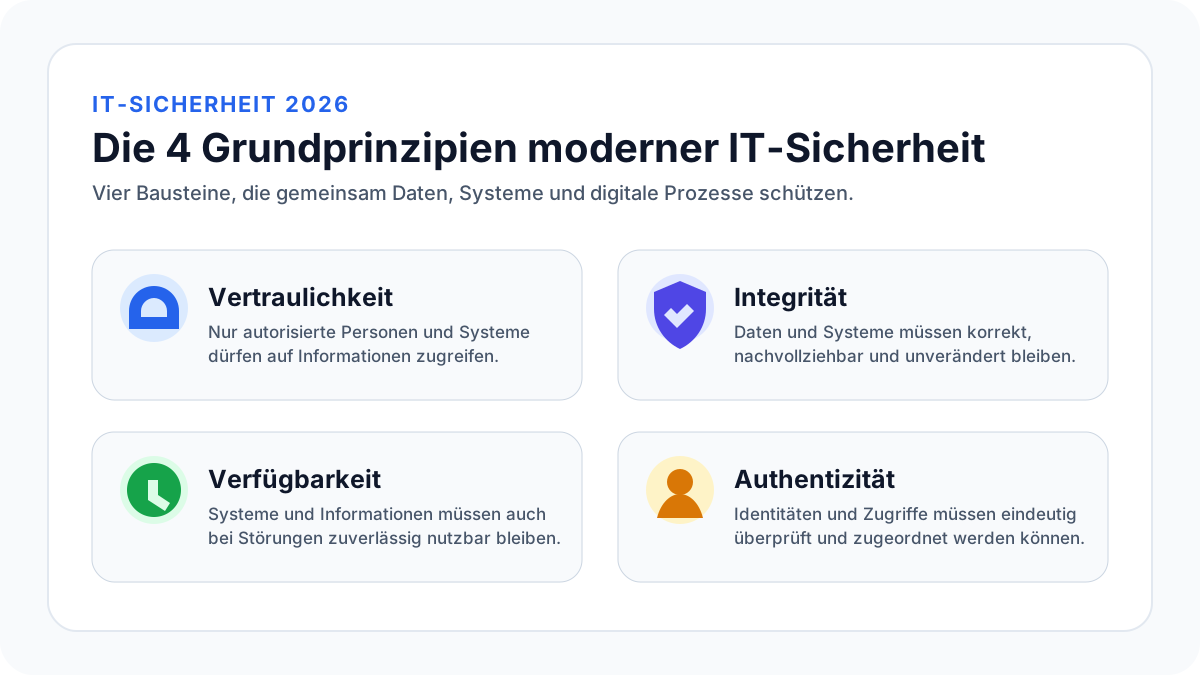
Die 4 Grundprinzipien moderner IT-Sicherheit
Moderne IT-Sicherheit beruht auf vier zentralen Prinzipien. Sie bilden das Fundament einer nachhaltigen Sicherheitsstrategie – unabhängig von Branche, Unternehmensgröße oder Infrastruktur.
- Vertraulichkeit: Informationen dürfen nur von autorisierten Personen oder Systemen eingesehen und verarbeitet werden. Zugriffsrechte, Verschlüsselung und Identitätsmanagement gehören zu den wichtigsten Schutzmaßnahmen.
- Integrität: Daten und Systeme müssen korrekt und unverändert bleiben. Manipulationen an Konfigurationen, Dokumenten oder Transaktionen müssen erkannt und nachvollziehbar werden.
- Verfügbarkeit: Anwendungen, Systeme und Informationen müssen auch bei Störungen oder Angriffen verfügbar bleiben. Backups, Redundanz, Notfallkonzepte und Monitoring sind hierfür entscheidend.
- Authentizität: Unternehmen müssen zuverlässig feststellen können, wer auf Systeme und Informationen zugreift. Mehrfaktor-Authentifizierung, Zertifikate und sichere Identitätsverfahren reduzieren das Risiko missbräuchlicher Zugriffe.
Diese vier Prinzipien greifen ineinander. Sie sind zugleich Grundlage für technische Sicherheitsmaßnahmen, organisatorische Prozesse und regulatorische Anforderungen.
Warum IT-Sicherheit 2026 wichtiger denn je ist
Cyberangriffe richten sich längst nicht mehr ausschließlich gegen große Konzerne. Kleine und mittlere Unternehmen sind ebenfalls attraktive Ziele: Sie verfügen häufig über wertvolle Daten, sind Teil größerer Lieferketten und haben teilweise weniger Ressourcen für spezialisierte Sicherheitsmaßnahmen.
Zu den wichtigsten Risiken gehören heute:
- Phishing und kompromittierte Benutzerkonten
- Ransomware und Erpressung
- ungepatchte Software und bekannte Schwachstellen
- gestohlene oder schwache Zugangsdaten
- Angriffe auf Cloud-Dienste
- unsichere Dienstleister und Lieferketten
- falsch konfigurierte Systeme
- kompromittierte Endgeräte
- Social Engineering
- automatisierte und KI-gestützte Angriffsmethoden
Gerade durch neue Angriffstechniken wird deutlich: IT-Sicherheit ist kein Zustand. Sie muss kontinuierlich überprüft und weiterentwickelt werden.
Note
Praxisbezug: Die Grundprinzipien der IT-Sicherheit gelten nicht nur für große Unternehmen. Auch Arztpraxen müssen beispielsweise beim Wechsel ihrer Praxissoftware sicherstellen, dass Patientendaten nicht offengelegt, verändert oder unzugänglich werden.
Ein PVS-Wechsel sollte deshalb vorab geprüft werden – mit Blick auf Datenbestände, Archive, Schnittstellen, Backups und organisatorische Nachweise.
NIS2 in Deutschland 2026
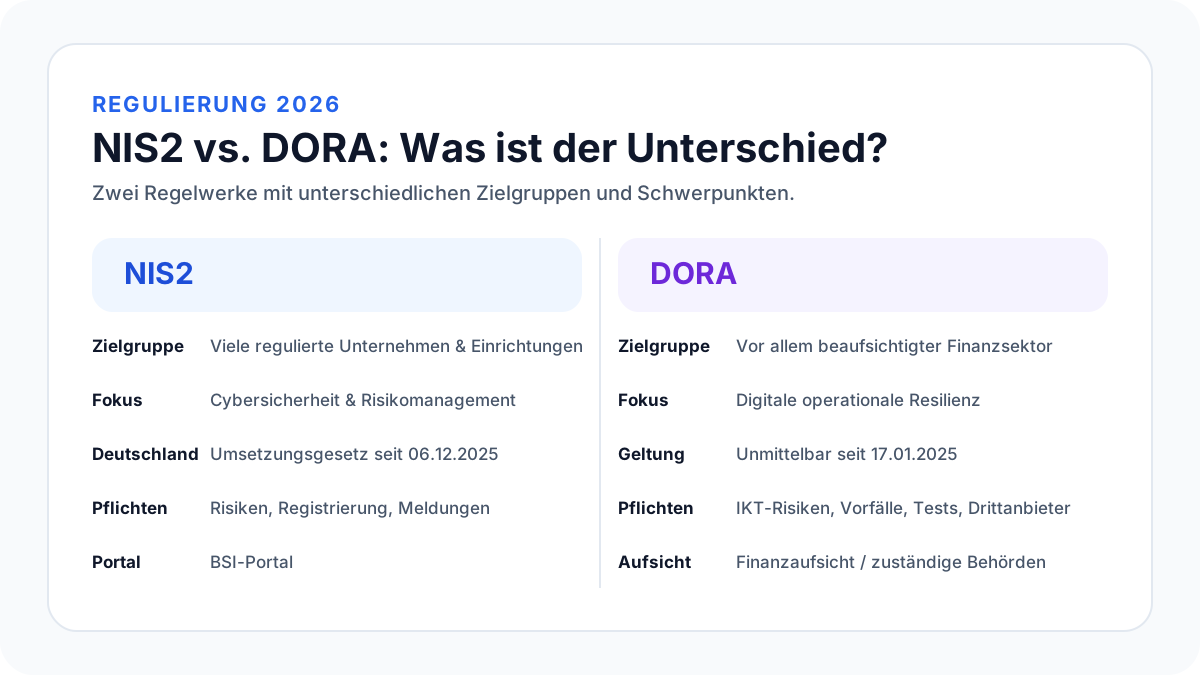
Mit dem deutschen NIS-2-Umsetzungsgesetz haben sich die Anforderungen an die Cybersicherheit zahlreicher Unternehmen und Organisationen verändert. Das Gesetz ist am 6. Dezember 2025 in Kraft getreten. [1]
Betroffene Einrichtungen müssen unter anderem prüfen, welche gesetzlichen Pflichten für sie gelten. Dazu können Anforderungen an das Cyber-Risikomanagement, die Registrierung sowie die Meldung erheblicher Sicherheitsvorfälle gehören.
Die Registrierung und Meldung nach dem NIS-2-Umsetzungsgesetz erfolgt über das Portal des Bundesamtes für Sicherheit in der Informationstechnik (BSI). [1]
Für Unternehmen bedeutet das vor allem: Cybersecurity wird stärker zur Management- und Organisationsaufgabe. Technische Maßnahmen allein reichen nicht aus. Risiken müssen bewertet, Zuständigkeiten geklärt und Prozesse für den Ernstfall vorbereitet werden.
Note
Ob ein Unternehmen konkret unter die Anforderungen des NIS-2-Umsetzungsgesetzes fällt, hängt unter anderem von Tätigkeit, Unternehmensgröße und Einordnung ab. Eine individuelle Prüfung kann deshalb erforderlich sein.
DORA und digitale Resilienz im Finanzsektor
Für Unternehmen des Finanzsektors spielt zusätzlich der Digital Operational Resilience Act (DORA) eine zentrale Rolle.
Die EU-Verordnung wird seit dem 17. Januar 2025 angewendet. [2] Sie schafft europaweit einheitlichere Anforderungen an digitale operationale Resilienz, IKT-Risikomanagement und Cybersecurity im Finanzsektor.
DORA betrifft insbesondere beaufsichtigte Finanzunternehmen. Zu den zentralen Themen gehören:
- IKT-Risikomanagement
- Umgang mit Sicherheitsvorfällen
- Tests der digitalen operationalen Resilienz
- Risiken durch externe IT-Dienstleister
- Dokumentation und Governance
NIS2 und DORA sollten deshalb nicht gleichgesetzt werden. Während NIS2 eine breite Palette relevanter Unternehmen und Organisationen betrifft, richtet sich DORA speziell an den Finanzsektor und dessen digitale Widerstandsfähigkeit.
10 zentrale Maßnahmen für mehr IT-Sicherheit
Eine wirksame Sicherheitsstrategie beginnt nicht mit dem Kauf einzelner Tools. Entscheidend ist ein abgestimmtes Schutzkonzept.
1. Mehrfaktor-Authentifizierung einsetzen
Kritische Konten sollten nicht allein durch Benutzername und Passwort geschützt werden. MFA reduziert das Risiko erheblich, dass gestohlene Zugangsdaten direkt zu einem erfolgreichen Angriff führen.
2. Systeme und Software aktuell halten
Sicherheitsupdates müssen zeitnah bewertet und eingespielt werden. Nicht geschlossene bekannte Schwachstellen gehören zu den vermeidbaren Einfallstoren.
3. Backups konsequent testen
Ein Backup ist nur dann wertvoll, wenn es im Ernstfall tatsächlich wiederhergestellt werden kann. Unternehmen sollten Sicherungskopien regelmäßig testen und mindestens eine Kopie getrennt vom Produktivsystem aufbewahren.
4. Berechtigungen begrenzen
Mitarbeitende und Anwendungen sollten nur die Rechte besitzen, die sie für ihre Aufgaben benötigen. Dieses Prinzip reduziert Schäden nach kompromittierten Konten.
5. Netzwerke segmentieren
Nicht jedes System sollte jedes andere System unmittelbar erreichen können. Segmentierung kann verhindern, dass Angreifer sich nach einem erfolgreichen Eindringen ungehindert im gesamten Netzwerk bewegen.
6. Sicherheitsereignisse überwachen
Logs, ungewöhnliche Anmeldungen, verdächtiger Datenverkehr und andere Auffälligkeiten sollten zentral erfasst und bewertet werden.
7. Schwachstellen regelmäßig prüfen
Ein einmaliger Pentest liefert nur eine Momentaufnahme. Neue Softwarestände, Konfigurationen und Dienste erzeugen ständig neue mögliche Schwachstellen.
8. Mitarbeitende sensibilisieren
Phishing und Social Engineering nutzen häufig menschliche Entscheidungen als Angriffsweg. Regelmäßige Schulungen gehören deshalb zu einem modernen Sicherheitskonzept.
9. Dienstleister und Lieferketten einbeziehen
Cloud-Provider, Softwareanbieter und externe IT-Dienstleister können Teil der eigenen Angriffsfläche sein. Sicherheitsanforderungen sollten deshalb auch bei Auswahl und Vertragsgestaltung berücksichtigt werden.
10. Einen Incident-Response-Plan vorbereiten
Unternehmen sollten bereits vor einem Angriff festlegen, wer im Ernstfall entscheidet, welche Systeme isoliert werden, wie kommuniziert wird und welche internen oder gesetzlichen Meldewege gelten.
Die Realität in Unternehmen – typische Denkfehler
Ein häufiger Irrtum lautet: „Wir sind zu klein, uns trifft das nicht.“ Gerade kleine und mittlere Unternehmen können jedoch attraktive Ziele sein oder als Dienstleister Zugang zu größeren Lieferketten besitzen.
Ebenso problematisch ist die Annahme:
„IT-Sicherheit ist Aufgabe der IT-Abteilung.“
Cybersecurity betrifft Geschäftsführung, Fachabteilungen, Einkauf, Personalwesen und Mitarbeitende gleichermaßen. Sicherheitskultur kann nicht an eine einzelne Abteilung delegiert werden.
Ein weiterer Klassiker lautet:
„Ein einmaliger Pentest reicht.“
Schwachstellen entstehen kontinuierlich – beispielsweise durch Updates, Konfigurationsänderungen, neue Dienste oder zusätzliche Benutzerkonten. Sicherheitsprüfungen sollten deshalb regelmäßig wiederholt werden.
Auch die Aussage „Ein Antivirus reicht aus“ greift zu kurz. Moderne Angriffe kombinieren häufig gestohlene Identitäten, Phishing, Schwachstellen und legitime Administrationswerkzeuge. Endpoint-Security ist wichtig, aber nur ein Bestandteil einer mehrschichtigen Sicherheitsarchitektur.
Pentests und kontinuierliches Schwachstellenmanagement
Penetrationstests helfen Unternehmen, Schwachstellen aus Sicht eines möglichen Angreifers zu betrachten. Klassische Pentests werden zu einem definierten Zeitpunkt durchgeführt und liefern einen detaillierten Statusbericht.
Für dynamische Infrastrukturen können ergänzend kontinuierliche Schwachstellenanalysen sinnvoll sein. Automatisierte Prüfungen erkennen neue Risiken schneller, ersetzen jedoch nicht automatisch die Bewertung durch erfahrene Sicherheitsexperten.
Besonders sinnvoll ist die Kombination aus:
- automatisiertem Vulnerability Management
- regelmäßigen manuellen Penetrationstests
- Priorisierung nach tatsächlichem Risiko
- dokumentierter Behebung erkannter Schwachstellen
Praxisbeispiel AERAsec und Pentest-as-a-Service
AERAsec Network Services and Security bietet unter anderem ein Pentest-as-a-Service-Modell an. Dabei werden regelmäßige technische Prüfungen mit laufender Auswertung und Handlungsempfehlungen kombiniert.
Für Unternehmen kann ein solcher Ansatz interessant sein, wenn sich die IT-Infrastruktur häufig verändert oder intern nicht genügend Ressourcen für kontinuierliches Schwachstellenmanagement vorhanden sind.
Die technische Plattform kann dabei automatisierte Prüfungen unterstützen. Entscheidend bleibt jedoch die fachliche Bewertung: Nicht jede gefundene Schwachstelle stellt dasselbe Risiko für den Geschäftsbetrieb dar.
Praxisbeispiel Enginsight
Enginsight kombiniert verschiedene Funktionen zur Analyse und Überwachung von IT-Infrastrukturen. Dazu gehören unter anderem Schwachstellenmanagement, Monitoring und Funktionen zur Erkennung verdächtiger Aktivitäten.
Solche Plattformen können insbesondere für kleinere Security-Teams hilfreich sein, weil Informationen aus unterschiedlichen Systemen an einer Stelle zusammengeführt werden.
Sie ersetzen jedoch kein Sicherheitskonzept. Vor der Einführung sollten Unternehmen klären, welche Systeme überwacht werden müssen, welche Risiken priorisiert werden und wie im Ernstfall reagiert wird.
Endpoint-Security und Zero Trust
Endgeräte – vom Arbeitsplatz-PC bis zum Notebook im Homeoffice – sind ein wichtiger Angriffspunkt.
Phishing, Ransomware, kompromittierte E-Mail-Anhänge und gestohlene Anmeldedaten können den Einstieg in Unternehmensnetze ermöglichen.
Moderne Endpoint-Security kombiniert deshalb verschiedene Schutzmechanismen. Dazu gehören beispielsweise:
- Malware-Erkennung
- Verhaltensanalyse
- zentrale Richtlinien
- Überwachung von Endgeräten
- Isolation kompromittierter Systeme
- kontrollierter Remote Access
Produkte wie Check Point Harmony sind Beispiele für Plattformen, die mehrere dieser Funktionen kombinieren.
Der grundlegende Ansatz sollte jedoch produktunabhängig sein: Keinem Benutzer, Gerät oder Dienst sollte allein aufgrund seines Standortes automatisch vertraut werden. Dieses Prinzip bildet einen wichtigen Bestandteil moderner Zero-Trust-Architekturen.
IT-Sicherheit als Managed Service
Nicht jedes Unternehmen kann ein eigenes Security Operations Center oder ein größeres internes Cybersecurity-Team betreiben.
Managed Security Services (MSS) können deshalb sinnvoll sein, wenn Überwachung, Schwachstellenmanagement oder Incident Response extern unterstützt werden sollen.
Ein Managed Security Service Provider (MSSP) kann beispielsweise übernehmen:
- Sicherheitsmonitoring
- Schwachstellen-Scans
- Unterstützung bei Sicherheitsvorfällen
- Reporting
- technische Administration
- Beratung zu Governance und Compliance
Auslagerung bedeutet jedoch nicht, dass ein Unternehmen seine Verantwortung vollständig abgeben kann. Zuständigkeiten, Eskalationswege, Service Level Agreements und Zugriffsmöglichkeiten sollten vertraglich eindeutig geregelt sein.
Wann lohnt sich ein MSSP?
Ein externer Security-Dienstleister kann insbesondere sinnvoll sein, wenn:
- intern spezialisierte Fachkräfte fehlen,
- eine Überwachung außerhalb der Geschäftszeiten notwendig ist,
- regulatorische Anforderungen steigen,
- mehrere Standorte oder Cloud-Umgebungen abgesichert werden müssen,
- Sicherheitsvorfälle schneller erkannt werden sollen,
- regelmäßige Schwachstellenanalysen erforderlich sind.
Vor der Auswahl sollte nicht allein der Preis entscheiden. Unternehmen sollten auch Qualifikation, Reaktionszeiten, Datenstandorte, Zertifizierungen, Vertragsbedingungen und den Umgang mit Sicherheitsvorfällen bewerten.
Ihre nächsten Schritte
Unternehmen müssen nicht jedes Sicherheitsproblem gleichzeitig lösen. Eine strukturierte Vorgehensweise ist meist wirkungsvoller.
- Erstellen Sie zunächst eine Übersicht kritischer Systeme und Daten.
- Prüfen Sie Ihre wichtigsten Risiken und Abhängigkeiten.
- Klären Sie, ob NIS2, DORA oder andere regulatorische Vorgaben relevant sind.
- Aktivieren Sie MFA für besonders wichtige Konten.
- Überprüfen Sie Patchmanagement und Backup-Konzept.
- Definieren Sie Verantwortlichkeiten für Sicherheitsvorfälle.
- Prüfen Sie Lieferanten und externe IT-Dienstleister.
- Führen Sie regelmäßige Schwachstellenprüfungen durch.
- Schulen Sie Mitarbeitende gegen Phishing und Social Engineering.
- Testen Sie Ihren Notfallplan regelmäßig.
Fazit: IT-Sicherheit ist ein kontinuierlicher Prozess
IT-Sicherheit schützt nicht nur Server und Computer. Sie schützt Geschäftsprozesse, Kundendaten, Kommunikation, Produktion und Reputation.
Die entscheidende Veränderung besteht darin, Cybersecurity nicht als einmaliges IT-Projekt zu betrachten. Neue Systeme, neue Schwachstellen, veränderte Geschäftsprozesse und neue Angriffsmethoden sorgen dafür, dass Sicherheitsmaßnahmen regelmäßig überprüft werden müssen.
Unternehmen, die Risiken kennen, Verantwortlichkeiten festlegen, Basisschutzmaßnahmen konsequent umsetzen und Sicherheitsvorfälle vorbereiten, schaffen damit eine wesentlich robustere digitale Infrastruktur.
Technische Werkzeuge können diesen Prozess unterstützen. Entscheidend bleibt aber eine Sicherheitsstrategie, die Menschen, Prozesse und Technik gemeinsam betrachtet.
Quellen
| [1] | (1, 2) Bundesamt für Sicherheit in der Informationstechnik (BSI): Informationen zu NIS-2, NIS-2-Umsetzungsgesetz, Registrierung und Meldepflichten. Stand 2026. |
| [2] | Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin): Digital Operational Resilience Act (DORA), Anwendung und Umsetzung im deutschen Finanzsektor. Stand 2026. |